

Director Académico
David Padilla
Ingeniero de Seguridad Ofensiva en Plexus Tech
Máster en
Bug Bounty
Pide información
 Modalidad 100% online
 Duración 12 meses (60 ECTS)
 30 de Octubre 2027
 Posibilidad de pago fraccionado

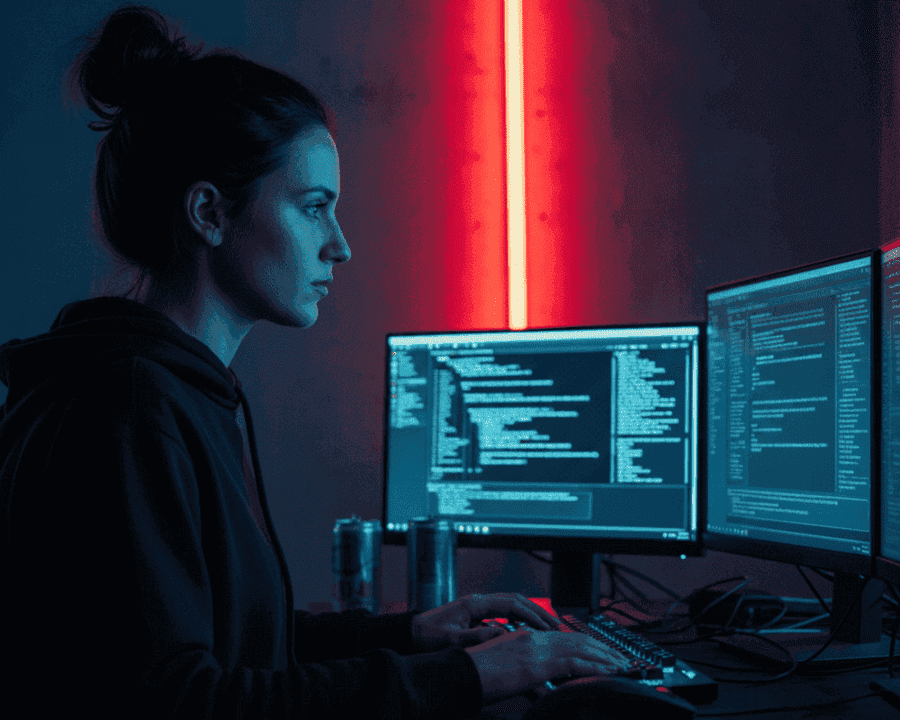
El Máster de Formación Permanente en Bug Bounty forma especialistas en detección, validación y reporte de vulnerabilidades dentro de programas autorizados de hacking ético. El Bug Bounty es un modelo en el que las organizaciones definen un alcance y recompensan a investigadores de seguridad que identifican fallos y los comunican de forma responsable.
El programa desarrolla el proceso completo del bug hunter, desde el reconocimiento de activos y el análisis de la superficie de ataque hasta la explotación controlada, la validación del impacto y la elaboración de informes técnicos. Además, trabaja metodologías utilizadas en plataformas de Bug Bounty como HackerOne y YesWeHack.
El alumno aplica técnicas sobre aplicaciones web, APIs e infraestructuras, además de automatización para ampliar el alcance de las investigaciones y optimizar tareas repetitivas. La formación conecta seguridad ofensiva, hacking ético y divulgación responsable con escenarios propios del ecosistema Bug Bounty.
Estas a un paso de convertirte en un "cazador"
¡Calcula tu beca ahora!
La Universidad Católica de Murcia (UCAM) avala el Máster en Bug Bounty del Campus Internacional de Ciberseguridad, un programa universitario de formación permanente de 60 ECTS que vincula la especialización técnica del programa con una universidad reconocida en rankings nacionales e internacionales.
401–600
THE Impact Rankings 2026
3.ª en España en Industria, Innovación e Infraestructuras · 4.ª en Educación de Calidad
511–520
QS World University Rankings Europe 2026
Entre las 10 mejores universidades privadas de España
★★★★★
QS Stars
Máxima valoración: enseñanza, internacionalización, desarrollo académico, inclusión y aprendizaje online
Top 20
Forbes España 2026
Mejores universidades de España, por segundo año consecutivo
El Máster en Bug Bounty está dirigido a profesionales con base técnica que quieren especializarse en detección, validación y reporte de vulnerabilidades dentro de programas autorizados de hacking ético. El programa encaja especialmente con perfiles vinculados a sistemas, desarrollo, seguridad ofensiva e investigación de vulnerabilidades.


Comprender el ecosistema Bug Bounty, sus programas, alcance, reglas de participación y procesos de divulgación responsable.
Desarrollar una metodología de hunting para descubrir, validar, priorizar y documentar vulnerabilidades dentro de entornos autorizados.
Aplicar técnicas de seguridad ofensiva sobre aplicaciones web, APIs y aplicaciones móviles para identificar fallos relevantes.
Incorporar automatización e Inteligencia Artificial al reconocimiento, análisis y gestión de información durante una investigación.
Elaborar informes técnicos de vulnerabilidades que expliquen evidencias, impacto y recomendaciones de mitigación.
Identificar y monitorizar activos expuestos mediante OSINT, automatización y scripts orientados al reconocimiento de superficie de ataque.
Analizar aplicaciones web y APIs para detectar vulnerabilidades relacionadas con autenticación, control de acceso, lógica de negocio y exposición de datos.
Aplicar técnicas de fuzzing y análisis de endpoints para localizar comportamientos anómalos y posibles fallos de seguridad.
Evaluar WAF, controles de acceso y mecanismos de protección dentro de escenarios autorizados de Bug Bounty.
Automatizar tareas de reconocimiento y análisis mediante herramientas, scripting e Inteligencia Artificial.
Documentar y reportar vulnerabilidades siguiendo criterios técnicos de severidad, reproducibilidad e impacto.

Titulación Universitaria UCAM (60 ECTS) para tu máximo reconocimiento.

Clases online en directo y grabadas: La flexibilidad que necesitas, con interacción real.
Impulsa tu carrera trabajando tus habilidades con nuestro servicio de personal brand.

Conocerás el marco normativo y los modelos de divulgación responsable, dándote la seguridad de operar siempre dentro de una alternativa profesional viable y legal

Aprende con casos reales: Laboratorios prácticos y simuladores de vanguardia.

Somos especialistas en formación en Seguridad y eso nos hace el campus de referencia.

Prepárate para certificaciones líderes del sector y disparar tu empleabilidad.

Fórmate con los profesionales más top, expertos en activo en ciberseguridad.

Únete a una potente red de líderes y futuros colegas del sector y trabaja con ellos.
El Máster en Bug Bounty prepara al alumno para desarrollar perfiles profesionales relacionados con hunting de vulnerabilidades, pentesting, seguridad de APIs, automatización y divulgación responsable.
Identifica, valida y reporta vulnerabilidades dentro de programas autorizados de Bug Bounty en plataformas como HackerOne, Bugcrowd o YesWeHack.
Experto capaz de realizar auditorías técnicas avanzadas para empresas en sectores estratégicos como la banca, defensa y salud
Identificar activos expuestos, priorizar objetivos según su criticidad y gestionar superficies de ataque en entornos reales de producción
Podrás especializarte en su mapeo, análisis y explotación técnica (REST, GraphQL y SOAP), una habilidad altamente demandada y específica dentro del Bug Bounty
Dominarás el análisis dinámico y estático (SAST y DAST) en entornos Android e iOS, permitiéndote detectar malas prácticas de desarrollo y vulnerabilidades en apps conectadas a infraestructuras críticas
Diseña flujos, scripts y herramientas para automatizar reconocimiento, descubrimiento de activos y análisis de vulnerabilidades a escala.
Asesorar a organizaciones sobre cómo implementar programas de Bug Bounty y gestionar la comunicación entre los hunters y los equipos de remediación (triage
Integra Inteligencia Artificial en tareas de reconocimiento, análisis, automatización y documentación de vulnerabilidades dentro de investigaciones autorizadas.

El programa del Máster en Bug Bounty estructura la formación en 9 módulos especializados que recorren el proceso completo de hunting de vulnerabilidades. El temario aborda reconocimiento, OSINT, hacking web, explotación de APIs, automatización, seguridad móvil, evasión de WAF, Inteligencia Artificial aplicada al Bug Bounty y el Proyecto Fin de Máster. Campus Ciberseguridad
El Módulo de Profesionalización: Este es tu cimiento legal y estratégico. Aprenderás la estructura completa del ecosistema Bug Bounty (incluyendo plataformas como HackerOne y Bugcrowd) y el marco normativo clave, como el concepto de Safe Harbor, para operar de forma legal. Te capacitarás para comunicar hallazgos técnicos de forma clara, precisa y profesional, dominando la clasificación de riesgos (CVSS3.1, OWASP) para asegurar que tus reportes sean de alta calidad y te garanticen la máxima recompensa.
El Módulo para Encontrar lo que Otros No Ven (OSINT Avanzado): Capacítate para identificar activos expuestos y nuevos objetivos en entornos reales. Dominarás técnicas de OSINT (Inteligencia de Fuentes Abiertas), Google dorks y el uso de motores especializados como Shodan y Censys. Lo más importante: aprenderás a automatizar la enumeración para que tu sistema te notifique sobre nuevos activos en producción, incrementando drásticamente tu probabilidad percibida de logro de hallazgos.
El Módulo de Alto Impacto: Domina las técnicas de explotación web necesarias para identificar vulnerabilidades reales en programas Bug Bounty. Este módulo te enseñará las fases posteriores al hallazgo, centrándose en el concepto de ‘chain’: la concatenación de varias vulnerabilidades para producir el mayor impacto posible en la organización. Esto significa transformar un finding de bajo valor en una inyección avanzada de alta recompensa (RCE, abuso de sesiones activas).
El Módulo del Vector de Ataque Creciente: Dado que la explotación de APIs es un vector creciente en los programas de Bug Bounty, este módulo te forma en la explotación técnica y efectiva de APIs (REST, GraphQL y SOAP). Aprenderás a mapear, analizar y explotar controles de autenticación/autorización rotos, a aplicar fuzzing avanzado sobre endpoints vulnerables y a explotar fallos comunes como IDOR y Rate Limit.
El Módulo de Escalabilidad (Disminuye el Esfuerzo a Cero): Este módulo te capacita para automatizar toda tu metodología de hunting, incrementando la eficiencia y la escalabilidad de tu trabajo. Aprenderás a crear scripts propios en Python y Bash para tareas comunes del ciclo Bug Bounty, a integrar herramientas en flujos automatizados (como Nuclei) y a detectar vulnerabilidades a gran escala mediante automatismos. Esto reduce el esfuerzo y el tiempo percibido para obtener resultados.
El Módulo para Desbloquear el Mercado de Apps: Formación especializada en el análisis y explotación de vulnerabilidades específicas en entornos móviles (Android e iOS). Aprenderás a utilizar herramientas de análisis dinámico y estático (SAST y DAST), a realizar bypass de detección de root/jailbreak y a explotar malas prácticas de desarrollo en aplicaciones conectadas a APIs mal configuradas.
El Módulo del Bypasseo Inteligente: El WAF es el mayor obstáculo que detiene a muchos hunters. Este módulo te enseña a detectar, analizar y evadir mecanismos de defensa perimetral en entornos reales. Aprenderás a desarrollar técnicas de evasión específicas para cada caso, incluyendo payload tuning, ofuscación y encoding, con la capacidad de automatizar procesos de prueba y bypass.
El Módulo del Hunter del Futuro (Asistente Técnico IA): Sé pionero en la integración de la IA en la ciberseguridad ofensiva. Aprenderás a utilizar modelos generativos (LLMs) como asistente técnico para la generación de payloads, redacción de reportes y análisis. Además, te capacitarás para detectar vectores de ataque específicos en sistemas con IA (como prompt injection y model hijacking), transformando la IA en una ventaja competitiva.
La Prueba de Fuego (Máxima Probabilidad de Logro): El TFM es la culminación y validación de todo el conocimiento, diseñado para ser un proyecto técnico de alto nivel. Podrás elegir entre: la elaboración de un informe profesional completo con hallazgos reales en una plataforma de Bug Bounty, el desarrollo de una herramienta ofensiva que automatice parte del proceso, o la creación de un laboratorio completo de pruebas.
El profesorado del Máster en Bug Bounty está formado por profesionales en activo especializados en seguridad ofensiva, pentesting, análisis de vulnerabilidades y hacking ético. El claustro conecta la formación académica con metodologías, herramientas y casos vinculados al trabajo real de un bug hunter.
Director Académico
David Padilla
Ingeniero de Seguridad Ofensiva en Plexus Tech


Jessica Pérez
Bug hunter


Juan Antonio Rodríguez Bautista
Security Analyst & Pentester en TID - CIBERDEFENSA

Juanjo Salvador
Director Académico de Campus de Ciberseguridad


Miguel Llamazares
Offensive Security Manager


Miguel Segovia Gil
Penetration Tester


Pablo González
Head of Future Cybersecurity Unit (Innovation)

Francisco José Ramirez
Cybersecurity and Artificial Intelligence Researcher

María Mercedes Muñoz Morillas
Ingeniero de Ciberseguridad en Telefónica Tech

La metodología del Máster en Bug Bounty combina formación online, práctica técnica y acompañamiento docente durante todo el programa. El alumno trabaja con escenarios de hunting, aplicaciones web, APIs, automatización y análisis de vulnerabilidades mediante clases, ejercicios y laboratorios.

La metodología del Máster en Bug Bounty combina formación online, práctica técnica y acompañamiento docente durante todo el programa. El alumno trabaja con escenarios de hunting, aplicaciones web, APIs, automatización y análisis de vulnerabilidades mediante clases, ejercicios y laboratorios.

El alumno aplica los conocimientos mediante laboratorios, ejercicios técnicos y escenarios de Bug Bounty centrados en reconocimiento, enumeración, explotación, validación y reporte de vulnerabilidades. La metodología conecta el aprendizaje con procesos habituales de investigación dentro de programas autorizados.

El programa mantiene una interacción continua con profesores, tutores y otros alumnos mediante clases, tutorías y actividades colaborativas. Este modelo facilita la resolución de dudas técnicas, el análisis de hallazgos y el intercambio de metodologías relacionadas con el hunting de vulnerabilidades.
INFÓRMATE
Sí. El Máster en Bug Bounty está dirigido a profesionales con una base técnica previa en sistemas, desarrollo, redes o ciberseguridad. El programa trabaja reconocimiento, hacking web, APIs, automatización y explotación de vulnerabilidades, por lo que requiere conocimientos tecnológicos suficientes para abordar los laboratorios y escenarios prácticos de seguridad ofensiva.
La programación facilita muchas tareas dentro de Bug Bounty, especialmente la automatización del reconocimiento, el análisis de respuestas y la creación o adaptación de scripts. El programa también trabaja aplicaciones web, APIs y herramientas de seguridad ofensiva, por lo que comprender código y lenguajes de scripting amplía las capacidades del alumno durante una investigación.
Sí. El Máster en Bug Bounty utiliza una modalidad 100 % online que facilita compatibilizar la formación con la actividad profesional. El alumno accede a clases, materiales, laboratorios, actividades, evaluaciones y tutorías desde el aula virtual y organiza el estudio alrededor de sus responsabilidades durante los 12 meses del programa.
Sí. El programa combina clases online en directo y sesiones grabadas. El alumno accede posteriormente a los contenidos para recuperar una sesión o revisar explicaciones técnicas sobre reconocimiento, hacking web, seguridad de APIs, automatización o análisis de vulnerabilidades.
El Máster en Bug Bounty es un Máster de Formación Permanente de 60 ECTS avalado por la Universidad Católica de Murcia (UCAM) y regulado dentro del sistema universitario español por el Real Decreto 822/2021. Esta categoría universitaria está orientada a la especialización y actualización profesional.
La titulación acredita una formación universitaria especializada en Bug Bounty, hacking ético y análisis de vulnerabilidades y aporta respaldo académico al perfil profesional ante empresas y procesos de selección. Para alumnos internacionales, la homologación o reconocimiento académico depende de la normativa de cada país. Además, la documentación académica admite legalización o Apostilla de La Haya cuando corresponda, acreditando su autenticidad en los países adheridos al Convenio.
El Campus Internacional de Ciberseguridad ofrece opciones de financiación, pago fraccionado y acceso a becas para facilitar la matrícula en el Máster en Bug Bounty. Las condiciones dependen de cada convocatoria y de la situación del candidato.